Los ciberataques a empresas se han convertido en una amenaza cada vez más costosa. En España, seis de cada diez compañías ya han sufrido un ataque informático y el coste medio de cada incidente alcanza los 466.000 euros. Además, este tipo de ataques ha aumentado un 46% durante los dos últimos años.
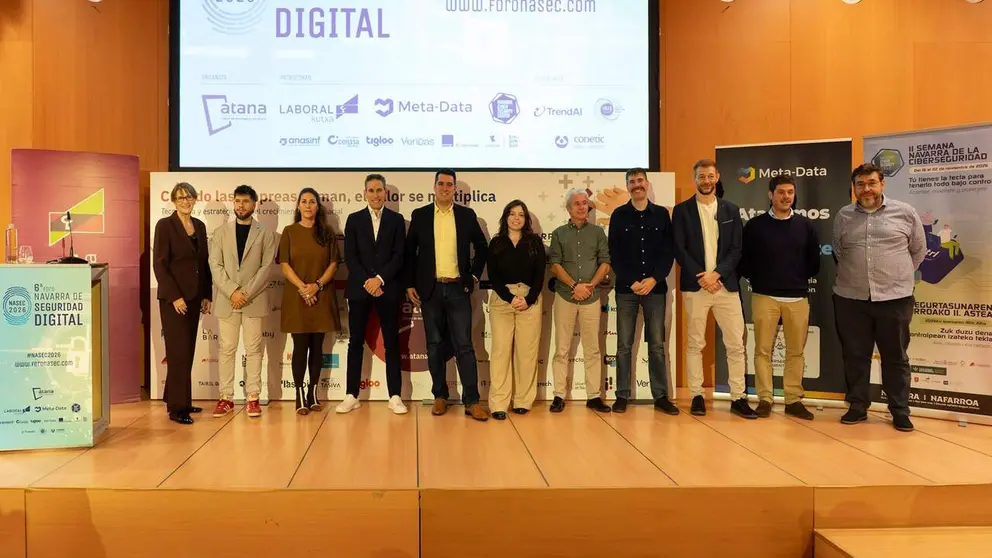
Estos datos han protagonizado este miércoles, 18 de noviembre de 2026, el Foro Navarra de Seguridad Digital NASEC 2026, que ha reunido a 165 profesionales en el Palacio de Congresos Baluarte de Pamplona. Los expertos han advertido de que los ciberdelincuentes utilizan herramientas cada vez más sofisticadas y de que las empresas deben prepararse para detectar y frenar las amenazas.
La sexta edición del Foro NASEC, organizada por ATANA Clúster de Tecnología y Consultoría, ha completado su aforo dentro de la II Semana Navarra de la Ciberseguridad. El encuentro ha incluido once ponencias, una zona de expositores, espacios para establecer contactos profesionales y una competición de talento especializado.
Uno de los principales mensajes de la jornada ha sido que las empresas ya no deben limitarse a contar sus vulnerabilidades informáticas. Los especialistas han insistido en la importancia de identificar los riesgos más graves, establecer prioridades y actuar rápidamente ante cualquier indicio de ciberataque.
La gerente de ATANA, Cristina García, ha inaugurado el encuentro con una advertencia sobre los errores humanos que facilitan los ataques. Para explicarlo, ha recurrido a unos patitos negros que se habían mezclado con los amarillos en las bolsas de regalos entregadas a los asistentes.
"Muchas veces somos nosotros mismos quienes, sin darnos cuenta, abrimos la puerta a los ciberdelincuentes", ha señalado García.
Por su parte, la presidenta de ATANA, Ana Monreal, ha recordado que la ciberseguridad ya no afecta únicamente a los ordenadores y sistemas informáticos. Las amenazas también pueden alcanzar las plantas industriales y los procesos de producción, por lo que la protección digital debe implicar directamente a la dirección de las compañías.
Juan Ramón Aramendía, coordinador del Navarra Cybersecurity Center (NavCC), ha abierto las ponencias con una intervención sobre la nueva Ley Europea de Ciberresiliencia, conocida como Cyber Resilience Act. Esta normativa establece obligaciones para fabricantes, importadores y distribuidores de productos digitales en Europa.
Aramendía ha defendido la necesidad de pasar "de la regulación a la acción" y ha presentado los servicios de asesoramiento, diagnóstico y mejora del centro navarro. Hasta ahora, 17 empresas han participado en estas iniciativas, que acumulan más de 6.600 horas de trabajo.
La responsabilidad de los directivos ha centrado la intervención de Ignacio Alonso, CEO de SSH Team y coordinador de la Comisión de Ciberseguridad de CONETIC. El experto ha explicado que la directiva europea NIS2 sitúa la protección informática entre las obligaciones de los máximos responsables empresariales.
"Se puede delegar la ejecución, pero no la responsabilidad", ha advertido Alonso. También ha señalado que una compañía puede quedar sometida a determinadas exigencias de ciberseguridad por ser proveedora de otra empresa, con posibles multas económicas e incluso la inhabilitación de directivos.
Otro de los problemas abordados ha sido la pérdida de profesionales especializados. Román Mesa, CEO de Meta-Data, ha lamentado que muchas empresas navarras contraten fuera de la comunidad servicios de seguridad ofensiva, como las pruebas de intrusión, mientras parte del talento formado en Navarra termina marchándose.
Para intentar cambiar esta situación, Mesa ha presentado el proyecto europeo CYSSDE, con el que su compañía pretende desarrollar estas capacidades en Navarra. Su planteamiento se resume en una expresión: "atacar para proteger", mediante simulaciones controladas que permitan encontrar fallos antes que los delincuentes.
Desde el sector financiero, Gaizka Aralucea, responsable de ciberseguridad de Laboral Kutxa, ha defendido una gestión de las vulnerabilidades basada en el riesgo real. "¿Por qué vamos a solventar mil vulnerabilidades si hay una que está siendo explotada?", ha planteado.
La inteligencia artificial también ha tenido un papel destacado. Álvaro de Miguel, ingeniero de soluciones de TrendAI Iberia, ha explicado cómo esta tecnología puede utilizarse tanto para lanzar ataques como para mejorar las defensas digitales.
"No importa cuántas vulnerabilidades tienes, sino cuántas siguen siendo explotables", ha resumido. Su intervención ha insistido en que las compañías deben concentrar sus recursos en los fallos de seguridad que realmente pueden aprovechar los ciberdelincuentes.
La aplicación de estas medidas en la industria navarra ha llegado de la mano de Ainhoa Castellano, CEO de Anasinf. La especialista ha presentado el caso de una empresa de Navarra que ha reforzado su seguridad informática sin necesidad de detener la producción.
La actuación ha permitido pasar de una red compartida por oficinas y fábrica a una protección por capas, con separación entre los sistemas informáticos y los de tecnología industrial. El proceso ha comenzado con un inventario completo de los dispositivos y conexiones existentes.
Por su parte, Julia Cortés Dueñas, directora tecnológica de Argos, ha analizado un caso real de phishing, una modalidad de fraude que busca engañar a las víctimas mediante comunicaciones aparentemente legítimas. Aunque el ataque se desencadenó en cuestión de minutos, su preparación había comenzado varios días antes.
La experta ha explicado que una detección temprana y una vigilancia adecuada de los sistemas podrían haber permitido frenar el incidente antes de que provocara consecuencias.
Iban Madariaga, experto en ciberseguridad de Tigloo, ha relatado cómo uno de sus clientes estaba sufriendo un ataque informático en tiempo real. Su experiencia ha servido para defender la necesidad de mantener una protección permanente, en lugar de limitarse a reparar los daños después de cada incidente.
Entre las medidas recomendadas ha incluido el refuerzo de los sistemas, las copias de seguridad inmutables, que no pueden modificarse fácilmente, y la monitorización continua. "Sí o sí nos van a atacar", ha advertido.
Otro de los desafíos tecnológicos analizados ha sido el avance de la computación cuántica. Alfonso Sierra, responsable técnico de Ondata International, ha alertado sobre una práctica conocida como "harvest now, decrypt later", que consiste en almacenar información cifrada actualmente para intentar descifrarla en el futuro con ordenadores más potentes.
Sierra ha defendido la necesidad de preparar los sistemas de protección de datos para este escenario y comenzar lo que ha denominado "la mayor migración criptográfica de la historia".
El uso de la inteligencia artificial para suplantar identidades ha centrado la intervención de Miguel Ángel Adán, experto de Veridas. "Con cinco euros y un teléfono móvil podemos hacernos pasar por otra persona", ha advertido para ilustrar cómo se ha abaratado la creación de identidades falsas.
Adán ha destacado la importancia de contar con sistemas fiables de verificación de identidad para prevenir el fraude financiero. También ha relacionado esta necesidad con las exigencias del nuevo reglamento europeo contra el blanqueo de capitales, conocido como AMLR.
La última ponencia ha correspondido a Joaquín Glaría, consultor de negocio de Euskaltel en Navarra, perteneciente a Orange España. El especialista ha utilizado el caso del oficial soviético Stanislav Petrov para explicar que recibir una alerta de seguridad no significa necesariamente saber cómo responder.
"Una alerta no es una respuesta", ha señalado Glaría, que ha defendido la utilidad de los centros de operaciones de seguridad activos las 24 horas. También ha recordado que el coste medio de un ciberataque empresarial en España se sitúa en 466.000 euros.
El foro ha sido clausurado por Juan Luis García, consejero de Universidad, Innovación y Transformación Digital del Gobierno de Navarra. García ha reivindicado la colaboración entre instituciones y empresas a través de iniciativas como el Polo IRIS Navarra y el Navarra Cybersecurity Center.
El consejero ha subrayado, además, la importancia de invertir en formación y talento especializado para conseguir que la protección frente a los ataques informáticos "no sea una ventaja reservada a las grandes empresas".
El Foro NASEC 2026 ha contado con el patrocinio premium de Laboral Kutxa, Meta-Data y Navarra Cybersecurity Center. Como patrocinadores oro han participado Anasinf, CONASA, Euskaltel, Tigloo y Veridas, mientras que CONETIC, IRIS Navarra Polo de Innovación Digital y TrendAI han colaborado con la organización.
De forma paralela, Baluarte ha acogido la competición CTF Navarra Cyber Talent 26.3, desarrollada por TrendAI. En ella han participado 10 equipos integrados por más de 25 personas, que han tenido que resolver distintos retos técnicos relacionados con la informática y la ciberseguridad.
El primer premio ha sido para SOC Warriors, que ha recibido 1.000 euros. El segundo puesto ha correspondido a Threat Hunters, con 600 euros, mientras que Digital Forensics ha quedado tercero y ha obtenido 300 euros.
Los premios, patrocinados por Laboral Kutxa, han sido entregados por el consejero Juan Luis García durante la jornada celebrada en Pamplona.